
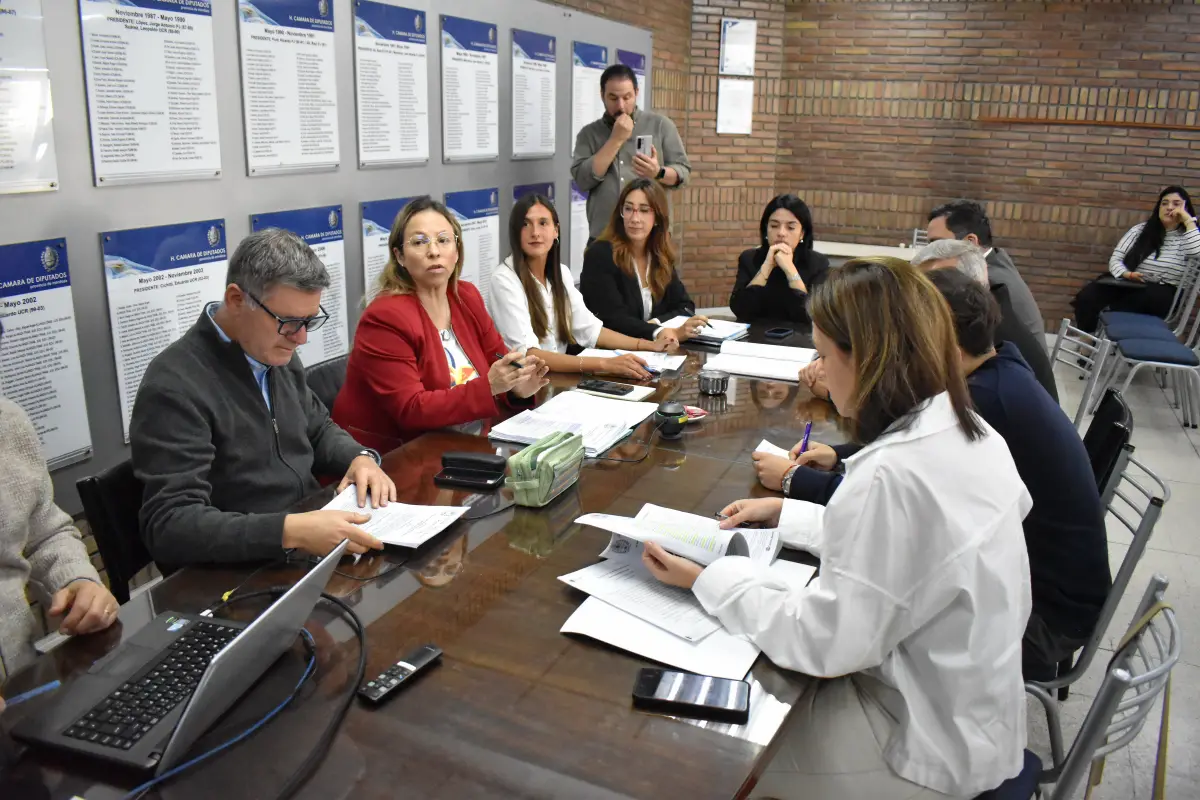
La Comisión de Legislación y Asuntos Constitucionales, que preside Beatriz Martínez (UCR), avanzó con el proyecto del Poder Ejecutivo que establece un marco integral para la prevención, gestión y respuesta frente a incidentes de ciberseguridad. La iniciativa, que cuenta con media sanción del Senado, busca garantizar la continuidad de los servicios públicos digitales, proteger los datos personales y resguardar la infraestructura crítica provincial.
La Comisión de Legislación y Asuntos Constitucionales de la Cámara de Diputados, presidida por Beatriz Martínez (UCR), dio despacho favorable al proyecto de Ley de Ciberseguridad impulsado por el Poder Ejecutivo, que busca establecer un marco integral para la gestión del riesgo, la ejecución operativa, la fiscalización técnica y el control de la ciberseguridad en Mendoza.
La iniciativa había ingresado a la Legislatura a comienzos de julio y cuenta con media sanción del Senado. Su tratamiento en Diputados comenzó la semana pasada, cuando la comisión recibió a la ministra de Seguridad y Justicia, Mercedes Rus, junto a funcionarios y especialistas en la materia, para conocer en detalle los alcances de la propuesta.
El proyecto parte de la necesidad de fortalecer las capacidades del Estado frente al crecimiento de los ataques informáticos y las amenazas que pueden afectar sistemas esenciales. En ese sentido, plantea una política de Estado destinada a asegurar la confidencialidad, integridad, disponibilidad, continuidad y resiliencia de los servicios públicos digitales, al tiempo que busca proteger los datos personales y reducir el riesgo sistémico digital.
Uno de los ejes centrales de la propuesta es la protección de la infraestructura digital crítica provincial, entendida como aquellos sistemas y servicios cuya interrupción podría generar un impacto significativo en el funcionamiento del Estado y en la prestación de servicios esenciales. El proyecto contempla especialmente áreas como salud, educación, seguridad pública, justicia, hacienda, identidad digital e interoperabilidad administrativa.
Además, entre sus principios rectores se encuentra el control de daños, lo que implica que ante incidentes de ciberseguridad deberán adoptarse medidas oportunas para evitar su propagación, escalamiento o impacto sobre otros organismos, sistemas o servicios; así como la coordinación institucional entre los organismos alcanzados, y la responsabilidad compartida, en el sentido que cada organismo será responsable de la seguridad de sus datos, activos, sistemas y servicios, dentro del marco rector establecido por la presente ley.
Una estructura específica para prevenir y responder ante ataques
Entre las principales herramientas que contempla la iniciativa se encuentra la creación de un Comité de Conducción Estratégica de Ciberseguridad – CCEC -, que funcionará como autoridad de aplicación y tendrá entre sus responsabilidades la elaboración del Plan Provincial de Ciberseguridad que contenga la política provincial en la materia.
A su vez, se prevé una autoridad especializada para la ejecución operativa de las medidas de prevención, monitoreo y respuesta. El proyecto establece una separación entre las funciones de conducción, ejecución y fiscalización, con el objetivo de fortalecer los controles y generar responsabilidades específicas dentro de la estructura estatal.
La propuesta también contempla que la provincia contará con capacidades de Centro de Operaciones de Seguridad, destinado al monitoreo permanente y la detección temprana de amenazas, y de Equipo de Respuesta ante Incidentes, que tendrá a su cargo intervenir frente a ataques y vulnerabilidades para mitigar sus efectos y contribuir a la recuperación de los sistemas afectados.
De igual forma, se establece un Registro Provincial de Incidentes de Ciberseguridad, que permitirá centralizar información sobre los ataques registrados, analizar vulnerabilidades, medir tiempos de respuesta, asegurar la trazabilidad, y elaborar estadísticas que sirvan para mejorar las políticas de prevención y protección.
📰 Otras notas:
- El Gobierno de Mendoza y Junín llamaron a licitación para la primera etapa de recuperación del Molino Histórico Hacienda El Libertador
- La UNCUYO en Potrerillos: avanza la evaluación del proyecto para el desarrollo turístico
- Gasoducto: Crede la demanda de Gasistas matriculados
- Mendoza habilita el Generador Virtual y la plataforma online para acceder a la nueva modalidad
“La información contenida en dicho registro tendrá carácter reservado cuando su divulgación pudiera comprometer la seguridad de sistemas, datos, servicios o infraestructura digital del Estado provincial”, señala el articulado.
Protección de datos y obligaciones para proveedores
Otro de los aspectos centrales es la incorporación de un régimen integral de gobernanza de datos, con el objetivo de proteger la información pública y ciudadana durante todo su ciclo de vida: desde su generación y almacenamiento hasta su intercambio, archivo y eliminación.
La normativa tendrá alcance sobre los tres poderes del Estado provincial y también establecerá obligaciones para empresas y proveedores que presten servicios digitales, infraestructura tecnológica, conectividad, software o almacenamiento al Estado, quienes deberán comunicar las vulnerabilidades o incidentes que puedan comprometer los sistemas provinciales.
El proyecto incorpora además un Programa de Divulgación Responsable, que deberá contemplar entre otros puntos, un canal de recepción de reportes de vulnerabilidades, de acceso público y gratuito. No obstante, “tendrá carácter reservado, los informes técnicos, reportes de incidentes, matrices de riesgo, planes de continuidad, planes de recuperación, planes de mitigación, configuraciones, registros técnicos, evidencias digitales, indicadores de compromiso, detalles de vulnerabilidades, arquitecturas de seguridad y demás información cuya divulgación pudiera comprometer la seguridad de los sistemas, datos, servicios o infraestructura digital del estado provincial”.
La iniciativa no se limita a la respuesta frente a los ataques, sino que incorpora acciones de prevención, capacitación y concientización. En este sentido, prevé campañas de alfabetización digital, destinadas a organismos públicos, sector privado y ciudadanía, orientadas a promover prácticas seguras para el cuidado de datos personales, credenciales y cuentas digitales, así como a prevenir delitos como el robo de identidad.
También establece estándares mínimos de seguridad y prevé un régimen progresivo de sanciones para organismos o proveedores que incumplan las obligaciones establecidas, especialmente ante el ocultamiento de incidentes que puedan afectar servicios públicos o información sensible.
Uno de los conceptos que atraviesa la propuesta es el de resiliencia, entendido como la capacidad de los sistemas públicos no solamente para prevenir y resistir un ataque, sino también para mantener la continuidad de los servicios y recuperarse rápidamente ante un incidente.
Durante el inicio del tratamiento en Diputados, la ministra Mercedes Rus destacó precisamente este aspecto y señaló que el objetivo es que, aun frente a un ataque informático, los servicios públicos puedan continuar funcionando. La funcionaria remarcó además la necesidad de que la ciberseguridad se consolide como una política de Estado, con reglas claras y vigentes más allá de las distintas gestiones de gobierno.
Finalmente, la propuesta incorpora modificaciones a la Ley Provincial de Administración Financiera para agilizar la contratación y actualización de herramientas tecnológicas específicamente destinadas a este fin y a la protección de la información estratégica del Estado.
